PHPに深刻な脆弱性(通称「php2shell」、CVE-2026-109618/CVE-2026-109619)が報告されています。修正版は本日10月21日(水)23時(日本時間)に公開予定と告知されています。公開直後から、世界中で自動化された攻撃が始まることが予想されます。
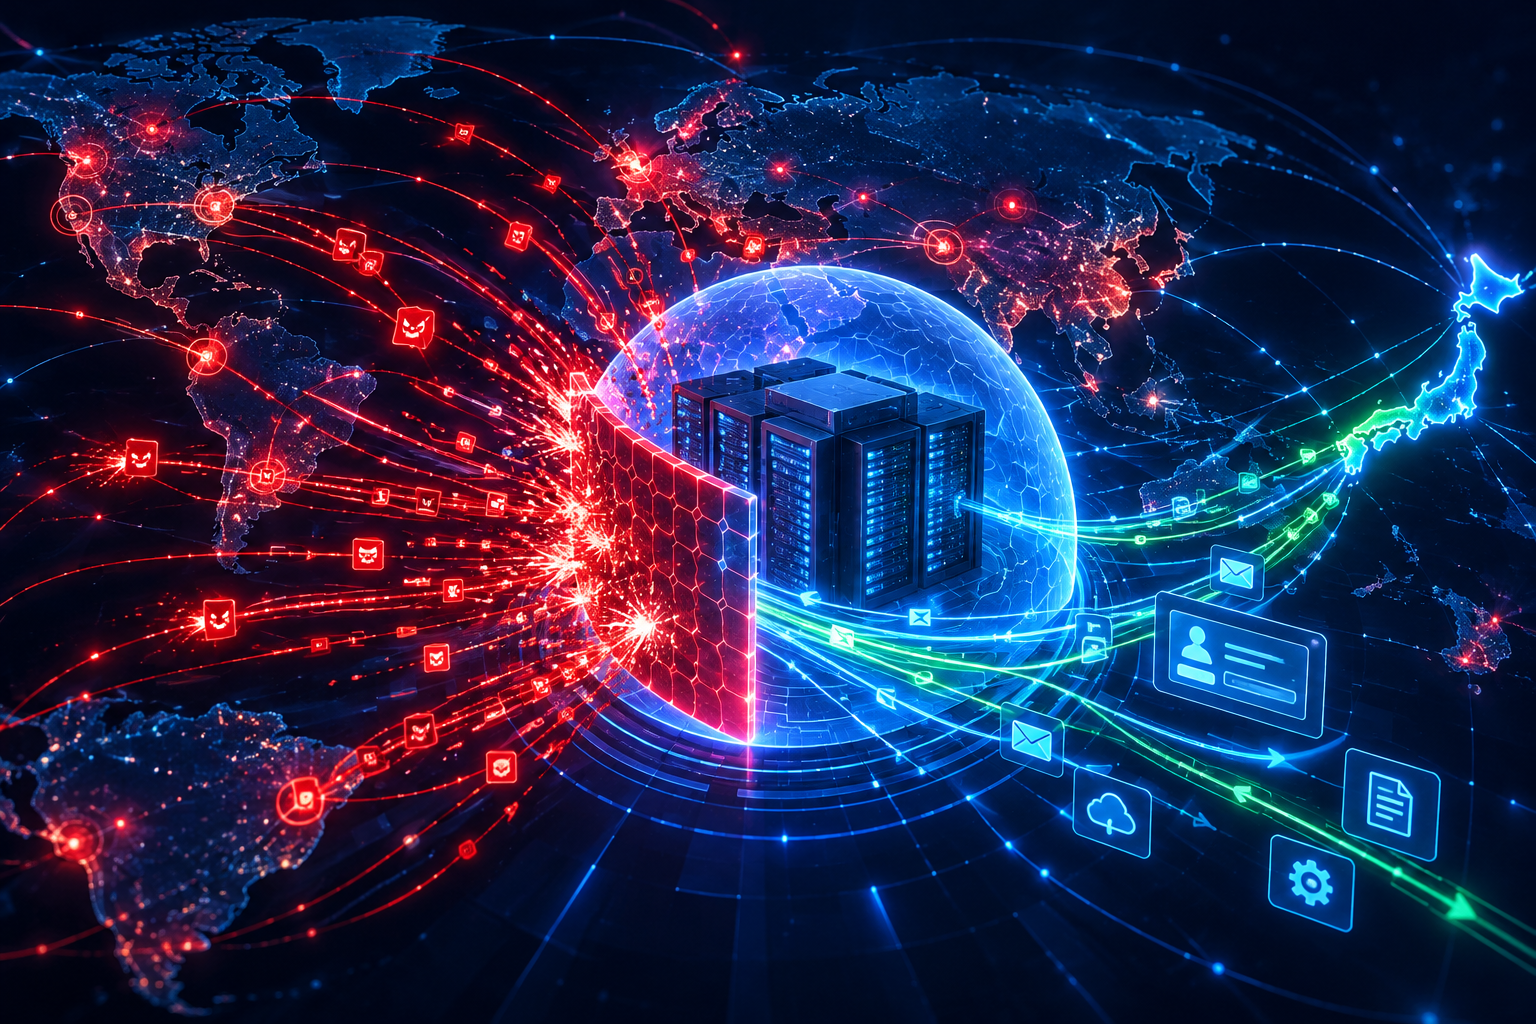
そこで、当社で保守をお預かりしているサイトのうち、Cloudflare を経由しているサイトを対象に、日本国外からの一部アクセスを遮断する暫定対策を実施しています。一部の機能に影響が出る場合がありますので、内容をご確認ください。
実施内容
- 対象:当社で保守をお預かりしているサイトのうち、Cloudflare を経由しているサイト
- 内容:日本国外のIPアドレスからのPOSTリクエストを、Cloudflare の WAF で遮断します。POSTリクエストとは、フォーム送信・ログイン・管理画面での保存など、サーバーにデータを送る通信のことです。発信元の国を判定できない通信や、Tor などの匿名化通信も遮断の対象です。
- 期間:2026年10月21日(水)16時30分頃 〜
- 影響がないもの:
- サイトの閲覧は、国内・海外を問わずこれまでどおりご利用いただけます。
- 日本国内からのアクセスは、管理画面の操作やフォーム送信を含め、すべて通常どおりご利用いただけます。
影響が出る可能性のある機能
期間中は、日本国外からWordPressにデータを送る以下のような機能が動作しなくなります。
- 海外からのお問い合わせフォーム送信、会員登録、ログイン、コメント投稿
- 海外出張中・海外拠点のご担当者様による、管理画面へのログインや更新作業
- Jetpack など WordPress.com と連携する機能(統計・同期・バックアップなど)
- 海外のサービスからの通知(Webhook)
- Stripe・PayPal などの決済通知
- Slack・GitHub などの連携通知
- メール配信サービスからの通知
- 海外から呼び出される REST API や、外部システムとの連携
遮断の除外をご希望の場合
上記の機能を業務でお使いの場合は、当社までご連絡ください。送信元が特定できるもの(決済サービスや連携サービスなど)は、個別に除外の設定ができます。海外からの管理画面の操作も、ご利用予定をお知らせいただければ対応を相談させていただきます。
本対策の位置づけ
この対策は、海外から無差別に行われる攻撃を減らすための一時的な措置です。日本国内のネットワーク(国内のサーバーやVPNを経由したものを含む)からの攻撃は防げないため、この対策だけで安全が確保されるものではありません。
根本的な対策は、PHPの修正版の適用です。修正版が公開され次第、各サーバー会社にて速やかに適用される見込みです。
当社でも適用状況を確認し、必要な対応を順次実施してまいります。
万一に備え、保守をお預かりしているお客様のサイトは、本日10月21日(水)の日中に、別サーバーへのフルバックアップを完了しています。
万一被害が発生した場合でも、速やかに復旧を行える体制を整えておりますので、ご安心ください。
遮断の解除について
PHPの修正版の適用を確認した後に、遮断を解除します。解除の際は、あらためてお知らせいたします。
お問い合わせ
本件に関するご質問・ご相談は、Backlog またはコンタクトフォームよりお問い合わせください