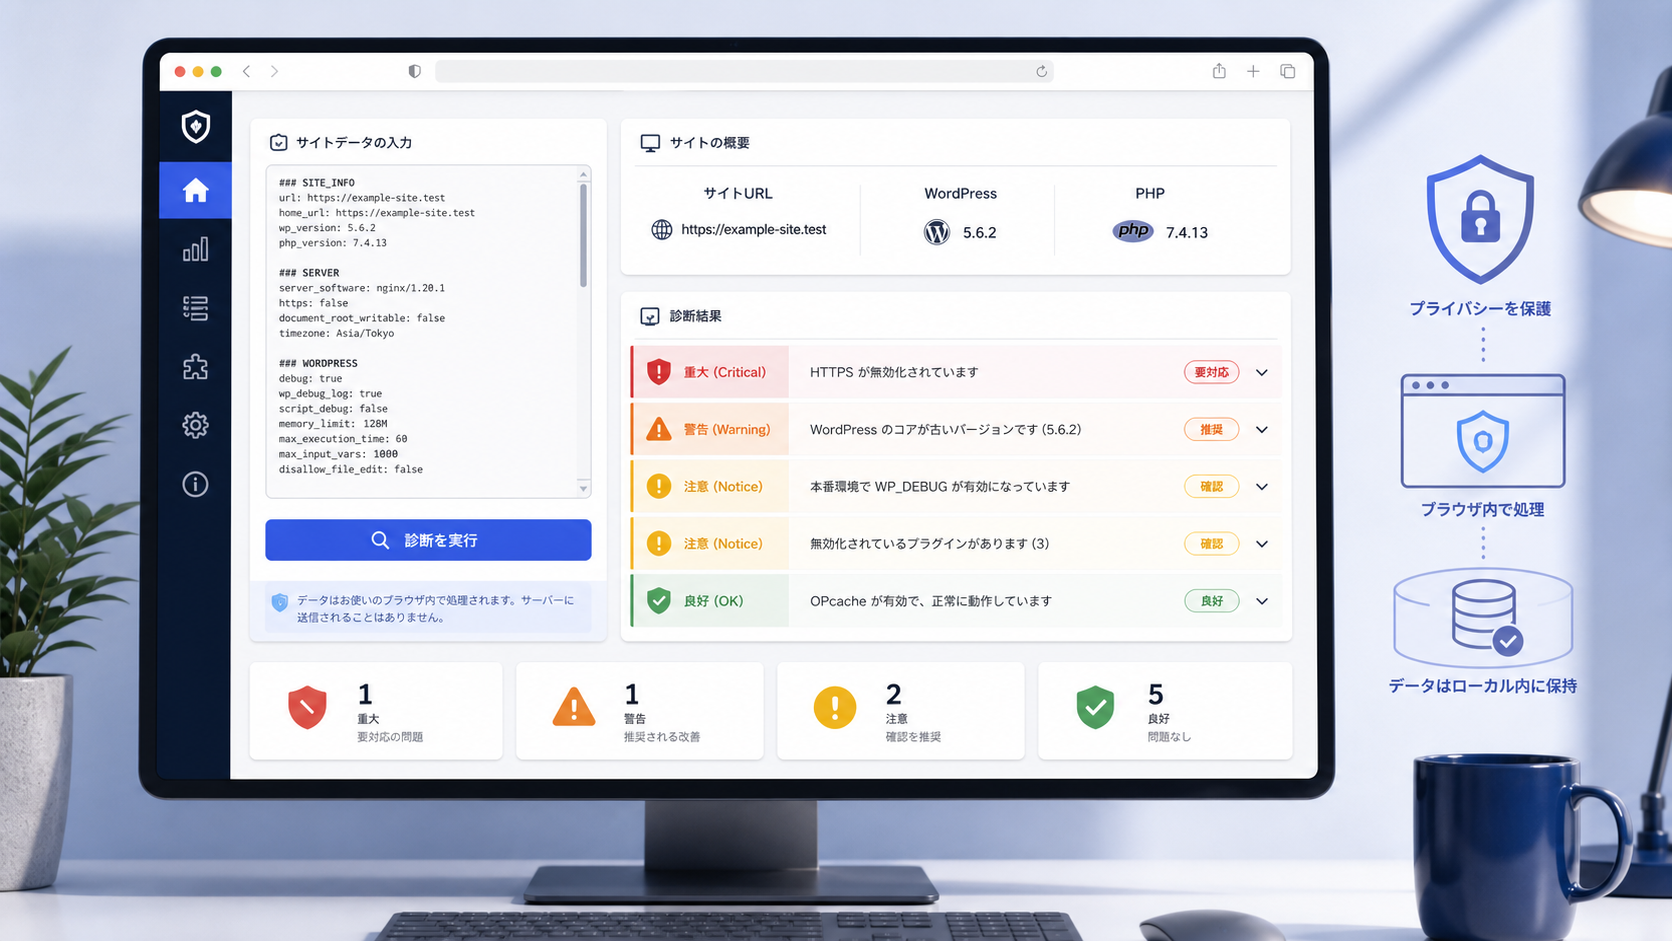
2026年10月21日、PHP 本体に重大な脆弱性「php2shell」(CVE-2026-109618 / CVE-2026-109619)が公開されました。これを受けて、当社が無料で提供している WordPress 診断ツール WP Health Check をアップデートし、お使いの PHP バージョンが php2shell の影響を受けるかどうかを判定できるようにしました。
php2shell とは
php2shell は、PHP 本体に見つかった認証なしでリモートからコードを実行される(事前認証RCE)脆弱性です。細工した HTTP リクエストを送られるだけで、サーバー上で任意のコードを実行され、サイトを乗っ取られるおそれがあります。
WordPress を含む一般的な構成(Apache の mod_php や php-fpm)でも攻撃が成立することが確認されており、公開直後から攻撃コードとされるものが出回り始めています。WordPress 本体やプラグインを最新にしていても、PHP が古ければ影響を受ける点に注意が必要です。
影響を受ける PHP バージョン
| ブランチ | 影響を受けるバージョン | 修正版 |
|---|---|---|
| PHP 8.5 | 8.5.0 〜 8.5.11 | 8.5.12 以降 |
| PHP 8.4 | 8.4.0 〜 8.4.26 | 8.4.27 以降 |
| PHP 8.3 | 8.3.0 〜 8.3.35 | 8.3.36 以降 |
| PHP 8.2 | 8.2.0 〜 8.2.34 | 8.2.35 以降 |
| PHP 8.1 以前 | すべて | 提供なし(サポート終了) |
PHP 8.1 以前はサポートが終了しているため修正版が提供されません。影響を受けるものとして扱い、修正版が提供されているバージョン(推奨:8.4.27 以降 / 8.5.12 以降)への移行が必要です。
今回のアップデート内容
- 上記の該当バージョンを検知した場合、PHP の診断項目の中で最優先の Critical(緊急)警告を表示します
- 修正版が提供されているブランチでは、アップデート先の修正版バージョンをあわせて案内します
- PHP 8.1 以前の場合は、修正版が提供されない旨と、移行先のバージョンを案内します
- php2shell に該当する場合は、これまで表示していた「PHP バージョンは現行サポート対象」という OK 表示を出さないようにしました(緊急警告と「問題なし」が並ぶ矛盾を防ぐため)
- 「8.1.2-1ubuntu2.22」のように、バージョン番号に付記がある OS 標準パッケージの PHP については、番号を変えずに修正だけが取り込まれている(バックポート)可能性がある旨を注記します
使い方
これまでと同じく、WordPress の管理画面から数クリックで診断できます。
- WordPress 管理画面の「ツール」→「サイトヘルス」を開く
- 「情報」タブの「サイト情報をクリップボードにコピー」をクリック
- WP Health Check の入力欄に貼り付けて「診断する」をクリック
7月に対応した WordPress コアの脆弱性「wp2shell」のチェックもあわせて行われるため、WordPress 本体と PHP の両面から緊急度の高い問題を一度に確認できます。
警告が表示された場合の対処
最優先で PHP を修正版へアップデートしてください。 php.ini の設定変更(session.upload_progress.enabled=0 など)による緩和策も挙げられていますが、効果は不完全で、アップデートが唯一の確実な対策です。
レンタルサーバーをご利用の場合は、サーバー会社からの告知を確認し、修正版が適用されているか、またはコントロールパネルから PHP バージョンを切り替えられるかをご確認ください。PHP のバージョンを上げる際は、テーマやプラグインが新しいバージョンに対応しているかの確認も必要です。
「自分で対応するのは不安」「PHP を上げたらサイトが表示されなくなった」といった場合は、お気軽にお問い合わせください。